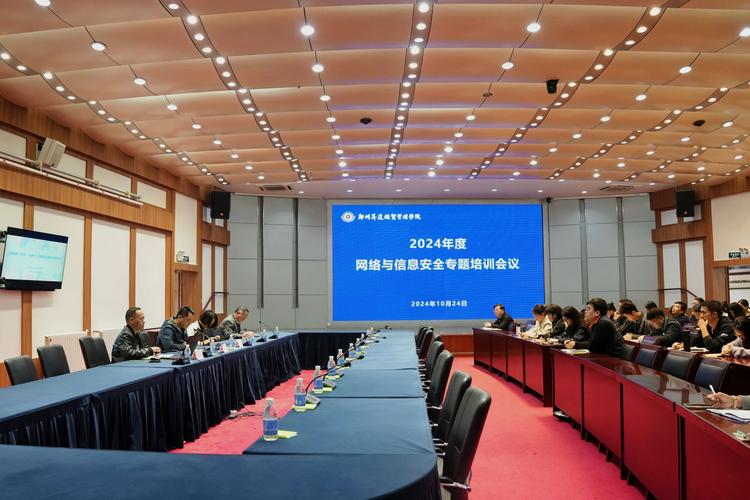
我校隆重召开2024年度网络与信息安全专题培训会议。本次会议以“强化安全意识,护航软件研发”为主题,聚焦网络与信息安全软件开发这一核心领域,旨在提升全校师生及相关从业人员的网络安全防护能力,推动安全可靠的软件产品研发与应用。校领导、信息化中心负责人、各学院教师代表、软件开发团队及学生骨干共计两百余人参加了会议。
会议伊始,副校长李明华致辞。他指出,随着数字化转型的加速,网络与信息安全已成为高校教学、科研和管理工作的生命线。特别是在软件开发环节,若忽视安全设计,极易埋下数据泄露、系统瘫痪等隐患。他强调:“网络与信息安全软件开发不是一句口号,而是贯穿需求分析、架构设计、编码测试、部署运维全生命周期的刚性要求。每一位开发者都应成为安全的第一责任人。”
校外特邀专家、某知名安全企业首席架构师王建国作了题为《安全左移:从源头构建高可信软件》的主旨报告。他结合近年来的典型漏洞案例——如某高校教务系统因SQL注入导致成绩被篡改、某科研管理平台因API接口鉴权缺失造成数据泄露,深入浅出地剖析了软件安全缺陷的成因。王建国重点介绍了安全开发生命周期(SDL)模型,提出“需求阶段定安全指标、设计阶段做威胁建模、编码阶段用静态扫描、测试阶段行渗透测试”的四步法”。他还现场演示了如何利用开源工具对一段校园App后端代码进行漏洞挖掘,让抽象概念变得具体可感。
下午的分会场设立了“网络与信息安全软件开发工作坊”,由信息化中心技术团队主持。工作坊以“一个校园即时通讯工具的安全加固”为实战课题,组织参会者分组完成从安全编码规范检查到CA证书部署、从输入验证到传输加密的全流程优化。来自计算机学院的张同学表示:“以前写代码只求功能实现,今天才知道每一个未过滤的参数都可能成为攻击入口。以后做项目一定要把安全编码规则当作和语法一样的基础要求。”
会议还发布了《吉林大学(此处替换为贵校名称)网络与信息安全软件开发指南(2024版)》,明确要求全校各类自研软件项目必须落实以下十条:使用最小权限原则、强制哈希存储口令、禁止硬编码密钥、统一输入校验、启用日志审计、定期依赖扫描、隔离开发生产环境、实施代码审查、预留应急热修复通道、开展年度安全培训。信息化中心主任赵晓东宣布,自2024年第二季度起,所有新立项的软件项目必须在设计文档中引用该指南,并通过安全评审方可上线。
在闭幕中,校党委副书记刘颖强调:“安全不是附加功能,而是软件质量的基石。我们要以此次培训为新起点,将网络与信息安全软件开发意识融入教学、科研和校园服务的每一行代码里。未来一年,学校将举办安全编程竞赛、应急演练和专项课题申报,持续打造‘人人讲安全、个个会编码、处处有防护’的校园数字生态。”
本次会议在热烈的掌声中落下帷幕。参会师生一致认为,培训内容务实、案例鲜活、指导性强。大家表示,将把学到的安全开发理念与方法带回实验室、带回课堂、带回项目组,共同筑牢校园网络安全的铜墙铁壁,为研发可信、可控、可靠的软件产品贡献力量。